钱包里多了不认识的币,先别卖:空投诈骗和授权陷阱怎么认
白送的币伤不到你,去卖它、去领它才会。对方真正想要的,是你在某个网站上签下的那一次授权。
钱包里突然多出一笔不认识的币,先别卖,也别点它附带的任何链接。放着不动,它伤不到你;你一动手——去兑换、去"领取"、去它指的网站连钱包——才给了对方下手的机会。
这类骗局要的往往不是你的助记词,而是一次签名,也就是"授权"。签下去之后,对方不用知道你的十二个词,也能把你钱包里的某种币转走。下面先讲为什么有人白送你币,再讲授权到底是什么、签名弹窗里该盯哪几处,最后讲怎么查、怎么撤销已经给出去的授权,以及已经点过了怎么补救。
钱包里多了不认识的币:别人为什么白送你
链上的地址是公开的,谁都可以往任何地址转币,不需要你同意。所以"多出来"这件事本身不说明你的钱包出了问题,只说明有人知道你的地址——而地址本来就是给人看的。
白送的理由也不难猜:成本低。在手续费便宜的链上,批量给大量地址各发一点自己发行的代币,花不了多少钱。只要其中有一小部分人好奇去碰它,这笔"广告费"就赚回来了。
常见的样子有几种:代币名字本身就是一个网址,或者写着"领取奖励""已到账,去某某网站兑换";数量看着诱人,折算下来值不少钱;也有 NFT 形式的,图片上印着二维码或链接。名字取得像知名项目也很常见,钱包里显示的符号和真币一模一样,合约地址却是另一串。
为什么想卖掉它,正好落进圈套
多数人的第一反应是:既然白给,卖了换点 USDT 也好。骗局就是冲着这个念头设计的。
MetaMask 帮助中心在讲代币安全的那一页里写过这种局的常见布置:这些代币换不出去,你一去兑换,它会把你引到某个网站,要你填信息或连接钱包。它给的建议也很朴素:看到没买过的币,别急着兑换,先查一查;如果是诈骗空投,就让它留在那儿。
换不出去,多半是合约本身就做了手脚;而那个"兑换网站"才是真正的陷阱所在。网站会请你连接钱包,然后弹出一个签名请求。到这一步,被拿走的就不是那堆白送的币了,而是你钱包里原本就有的 USDT、ETH 或者别的东西。
还有一种更隐蔽的:你没去网站,只是在钱包里对这个币点了"发送"或"兑换",想把它转走或换掉。普通代币这么做通常只是白花一点网络费;可如果它的合约本身就写着恶意逻辑,和它交互就等于按对方的规则走了一步。这里没法替你判断哪个合约安全,所以最省事的做法就是一条:不认识的币,不发送、不兑换、不授权。钱包大多有隐藏代币的选项,看着碍眼就藏起来,藏起来不需要签任何东西。
授权是什么:不交助记词,钱也能被转走
授权是链上一个正常的机制。你在去中心化交易所里用 USDT 换别的币,交易所的合约得先拿到"可以动你的 USDT"的许可,才能替你完成兑换。这份许可就是授权。
问题在于许可的范围和期限。撤销工具 Revoke.cash 的说明页写了两句很要紧的话:一份授权一旦给出,对方合约可以在任何时候花你的币;你不撤销,它就无限期地一直有效。有的网站申请授权时会要一个很大的额度,远远超过这一次交易用得到的数。
这就是"我从没告诉任何人助记词,钱怎么还是没了"的来历。助记词是整个钱包的钥匙,授权更像是给某个人配了一把只开一个抽屉的钥匙——可如果那个抽屉里放着你大部分的钱,结果差别不大。
授权有几种不同的样子,钱包弹窗里看到的也不一样:
| 弹窗里的请求 | 给出去的是什么 | 付网络费吗 | 容易被当成什么 |
|---|---|---|---|
| approve(代币授权) | 某一种代币的使用额度,额度可能很大 | 要(链上交易) | "领取前的确认" |
| setApproval | 某个 NFT 系列里你所有藏品的转移权 | 要(链上交易) | "挂单前的授权" |
| Permit 类签名 | 用一条签名消息完成的代币授权 | 不用(链下签名) | "登录网站""验证钱包" |
最后一行最危险。Revoke.cash 讲 Permit 签名的那页说得很直白:钓鱼网站常用这种签名骗授权,钱包对它给出的提醒也可能不如链上授权那么醒目,看起来像在登录网站,实际是在交出授权。不花网络费,反而让人放松警惕。
钱包弹出签名请求时,先看这几处
签名弹窗的样子每个钱包不一样,但该看的东西是一样的:
- 是谁在请求弹窗上通常会显示发起请求的网站域名。这个域名是不是你自己从书签或官网进去的那个?是从私信、群聊、代币名字里点过来的,到这里就该关掉。域名怎么从右往左核,三步核对那篇写过。
- 它要的是什么看到"授权""批准""使用你的代币""所有 NFT"这类字样,就不是单纯的登录。一个只说要"验证钱包"的网站,没有理由要你给出代币额度。
- 额度是多少有的钱包允许你把授权额度改小,改成这一次真正要用的数。看到额度大得离谱、或者写着"无限",而你只是想领一个空投——这两件事对不上。
- 你为什么会在这里退一步问自己:这个网站是我自己想去的,还是某个白送的币、某条私信把我领来的?后一种情况,前面三条都不用看了。
这里有个取舍值得说一句:严格到每次签名都逐字读,对新手来说不现实,读不懂也正常。比起学会读懂每一种签名,更管用的是把要签名的场合压到最少——只连你自己找到的、确实要用的网站,其他一律不连。读不懂的签名,就当它是坏的。
另一种"多出来":一笔零金额转账记录
有时候多出来的不是一个陌生币,而是转账记录里一条看起来眼熟的记录:金额是 0,或者极小,对方地址的开头和结尾跟你常转账的那个地址一模一样。
这叫地址投毒。MetaMask 帮助中心对它的解释是:攻击者从一个和你用过的地址非常相像的地址给你发一笔很小的交易,通常是零个代币,这笔交易本身不造成损失;它等的是你下次转账时从交易记录里复制地址,结果复制到的是对方那个假地址。链上转账撤不回来,转错了一般就拿不回。
防法也就三条,都来自同一页的建议:
- 常用的收款地址存进钱包的地址簿,从地址簿里选,别从交易记录里复制。
- 核对地址别只看头几位和末几位,中间那段才是假地址藏差别的地方。
- 金额大的转账,先转一笔小额试试,对方确认收到了再转剩下的。
从交易所往外提币也一样,提币地址最好从自己的地址簿或提现白名单里选。白名单怎么设,开户当天那三件事里讲过;选哪条网络,提现选链那篇讲过。
怎么查自己给过哪些授权,怎么撤销
授权记录在链上,任何人都能查。常用的工具是 Revoke.cash,它的中文说明页给的步骤是:在搜索栏输入你的钱包地址,或者连接钱包;再选择要查看的网络;页面会列出这个地址在该网络上给过的授权,可以逐条撤销。
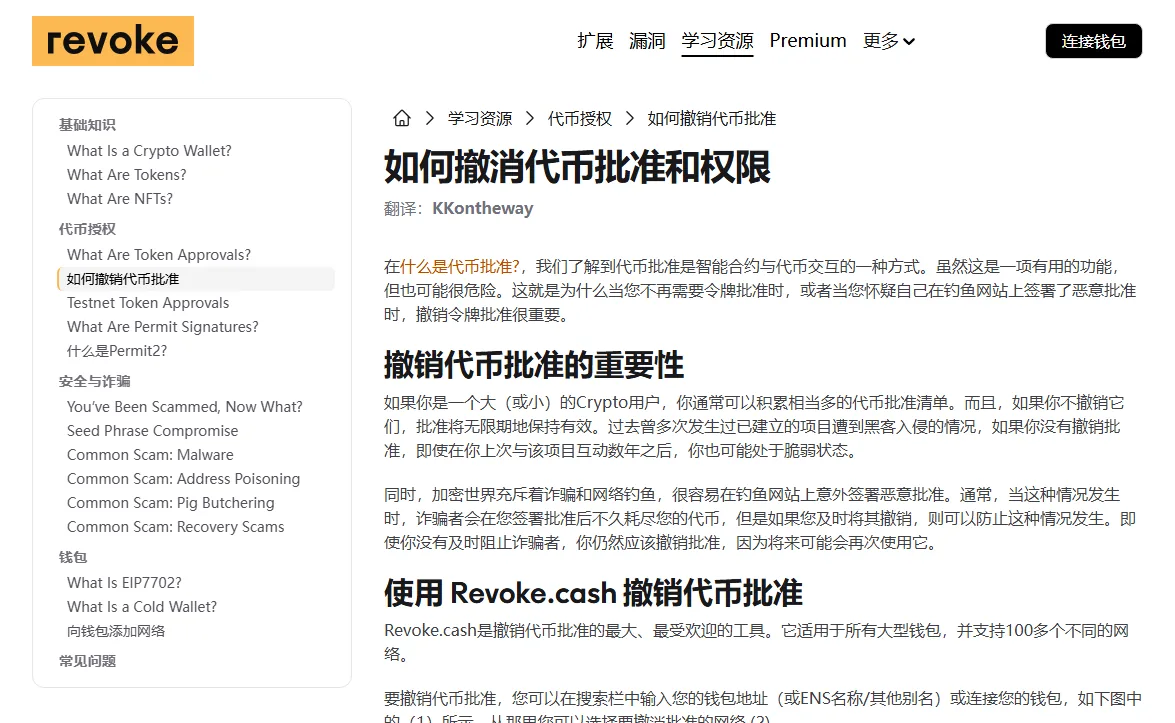
几件做之前该知道的事:
- 只是查,用不着连接钱包,输入地址就能看。要撤销才需要连接,因为撤销本身也是一笔链上交易,得用你的钱包发出去,会花一点网络费。
- 你访问的必须是真的 Revoke.cash。这个工具名气大,冒充它的钓鱼站也存在。自己在地址栏输入网址,不要点别人发来的链接。
- 每条链要分开查。你在以太坊上撤干净了,BNB Chain 上的授权还在。
- 撤销拦得住以后,拦不回已经被转走的。Revoke.cash 的说法是:哪怕没来得及阻止,也应该撤销,因为对方以后可能还会再用这份授权。
上面讲的都是自己保管私钥的钱包。币安这类交易所账户里,别人没法用你看不见的方式"授权"走你的币,账户里多出的币通常来自平台自己的活动或分发,平台公告和账户里的资产记录会写明来由。
对不上来由的,在官方 App 里查记录、提工单,别去问私信里自称客服的人。交易所账户和自托管钱包各管什么,那篇分得更细。
已经点了链接、签了名,接下来按这个顺序补救
先判断你交出去的是什么,补救的力度不一样。
- 只连接了钱包,什么都没签单纯的连接不会让对方动你的币。在钱包的"已连接网站"里把它断开,以后别再去。
- 签了授权或 Permit 签名马上去查并撤销对应的授权,从金额最大的那种币开始。动作要快,这类授权被利用往往就在签名之后不久。
- 在那个网站上输入过助记词撤销授权已经不够了——拿到助记词的人可以直接控制整个钱包。新建一个钱包,生成新的助记词,把还剩下的资产尽快转过去,旧钱包当它已经不是你的。为什么这十二个词谁都不能给,助记词那篇讲得更全。
- 已经被转走了一部分把交易哈希、对方地址、钓鱼网站的域名、那个空投代币的合约地址都存下来,按所在地的渠道报案。
被转走之后,很可能会有人找上门说能帮你追回,先收一笔费用。那是同一类人的第二轮,追款骗局那篇专门拆过。